
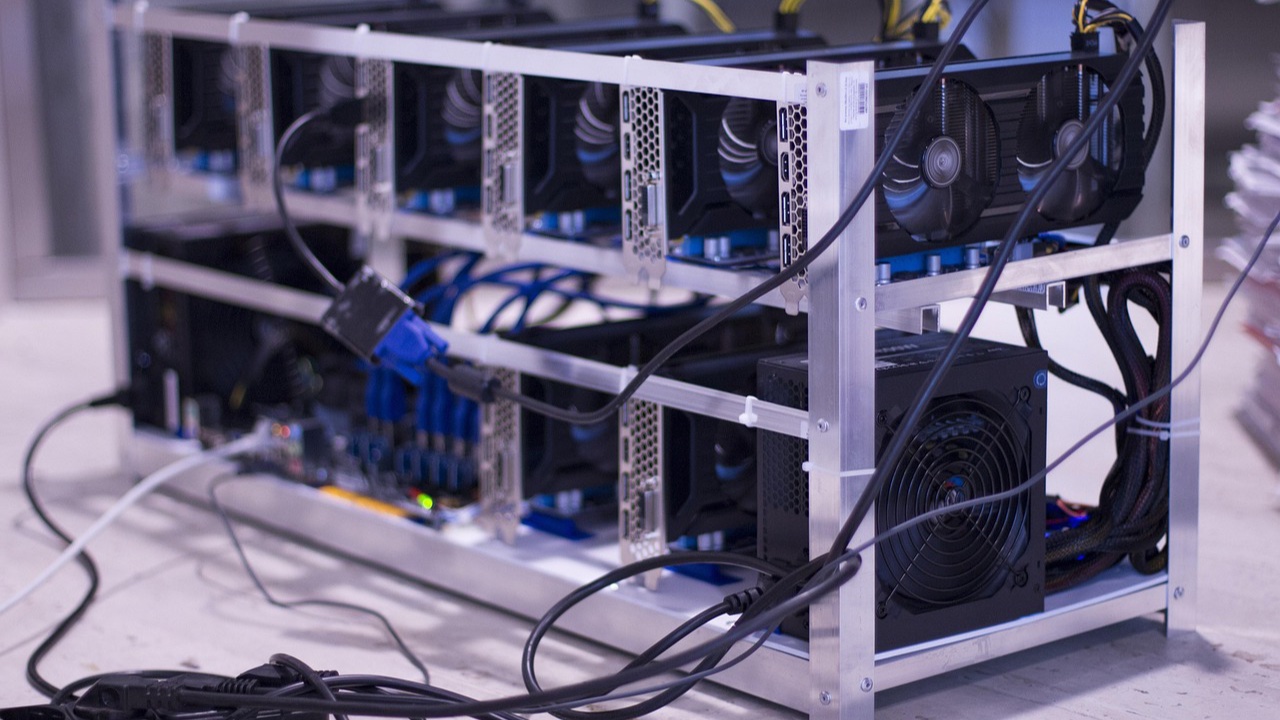
Si descargas modelos de inteligencia artificial para correrlos en tu propio servidor, esta noticia te interesa. Investigadores de la empresa Pluto Security encontraron una campaña que usa modelos falsos publicados en Hugging Face para poner a minar criptomonedas a las tarjetas gráficas de quien los carga.
Lo más preocupante es que la campaña regresó días después de que la plataforma borró las primeras cuentas, y que los escáneres de seguridad no la detectaron.
¿Qué pasó?
El 29 de octubre de 2026 Pluto Security publicó un informe sobre una campaña a la que llamó Load/Mine. Encontró 31 repositorios maliciosos repartidos en siete cuentas de Hugging Face, el sitio más popular para compartir modelos de IA, además de una cuenta en ModelScope, un servicio parecido.
Los modelos se hacían pasar por versiones pequeñas de prueba de Qwen2, un modelo conocido. La primera ola tuvo 12 repositorios y fue retirada tras el aviso de los investigadores. Pocos días después apareció una segunda ola de 19 repositorios con cuentas nuevas, y según Pluto seguía en línea ocho días después de reportarla.
Sumando modelos relacionados, los repositorios acumulan más de 32,000 descargas. Pluto aclara que son descargas, no infecciones confirmadas. BleepingComputer, que también cubrió el caso, reporta que Hugging Face ya desactivó el modelo más descargado, pero confirmó que una copia casi idéntica seguía disponible.
¿Cómo funciona el engaño?
El truco no está en el modelo, sino en una opción llamada trust_remote_code. Al activarla, le das permiso a tu programa de ejecutar el código Python que trae el repositorio, es decir, instrucciones escritas por el autor del modelo. En estos casos ese código instala un minero de criptomonedas disfrazado de proceso del sistema.
Según el informe, el minero se reinicia solo si lo cierras, elimina a otros mineros que encuentre y algunas versiones abren una conexión remota para que el atacante controle el equipo. Los blancos principales son servidores que corren modelos por su cuenta, como Xinference y GPUStack, además de máquinas con GPU rentadas y entornos de pruebas compartidos.
Pluto atribuye la campaña a un operador con motivos económicos y de habla china. Hugging Face revisa los archivos que se suben con antivirus y herramientas de socios, pero de acuerdo con ambas fuentes esos escaneos no marcaron el código malicioso, porque buscan amenazas conocidas y no revisan lo que hace el código.
¿Por qué te importa?
Cada vez más desarrolladores y equipos de soporte prueban modelos de IA en sus propias máquinas para ahorrar costos o cuidar la privacidad. Este caso muestra que descargar un modelo puede ser tan riesgoso como instalar un programa de origen desconocido.
Además, una GPU minando para otra persona sube tu recibo de luz, calienta el equipo y lo hace más lento. Si la versión que cargaste traía la conexión remota, el problema es mayor: alguien más podría tener acceso a tus datos y contraseñas.
¿Qué puedes hacer?
- No actives
trust_remote_codeen modelos que no conoces. Si lo necesitas, primero revisa los archivos de código del repositorio. - Fija la versión exacta del modelo que ya revisaste, para que una actualización no cambie el código sin que te enteres.
- Si usas Xinference, pide autenticación en su API y no la dejes abierta a internet.
- Corre los modelos que estás probando con permisos limitados y sin llaves ni contraseñas de producción en la misma máquina.
- Si ya cargaste uno de estos modelos, Pluto recomienda tratar el equipo como comprometido: aíslalo, revisa los indicadores de su informe y cambia desde otra computadora las contraseñas y llaves que tenía a su alcance.
Sigue leyendo
- LiteLLM 1.107.0 traía malware: revisa si la instalaste
- Un archivo en Descargas engañó a un agente de IA para instalar malware
Fuentes
- Pluto Security: Load/Mine: A Hugging Face Malware Campaign Returns After Takedown
- BleepingComputer: Hugging Face malware campaign returns to hijack GPUs for crypto mining
Imagen de portada: imagen de rebcenter-moscow en Pixabay.